Сетевой администратор
«Мне некогда осваивать ещё один инструмент.»
Один установщик, один логин, панель на русском. Каждое действие в панели есть и как команда fsctl — для скриптов и автоматизации.
Early Access · продукт до версии 1.0
FireSecurity работает рядом с вашим файрволом в теневом режиме (shadow): по каждому соединению показывает в отчёте, что сделал бы, а трафик не трогает. Современный файрвол вместо Kerio или pfSense, логи и инвентарь — в одной панели.
01
FireSecurity получает копию трафика — через зеркалирование порта (SPAN) на коммутаторе или прозрачный мост. Старый файрвол остаётся на месте.
02
Во время пилота трафик не затрагивается. Решение — после того, как вы увидели отчёт.
S06.1, S06.5 — лаборатория netns
03
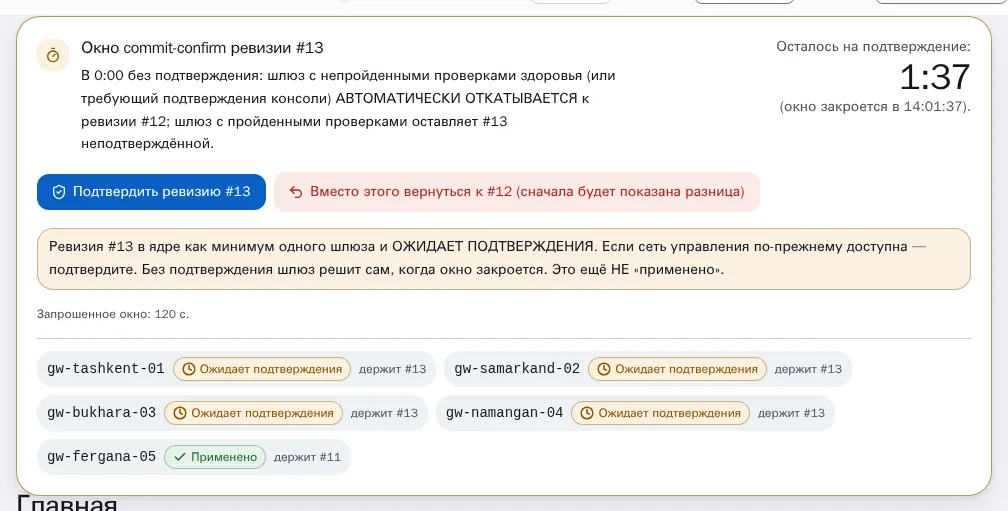
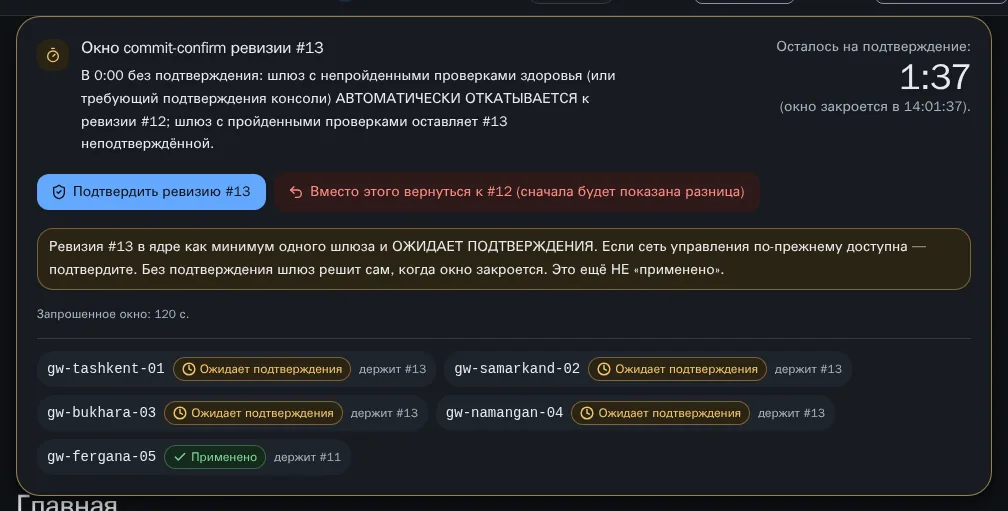
Отчёт не понравился — вы останавливаетесь, отключать нечего. Понравился — переходим по runbook переключения (cutover), каждое изменение с окном подтверждения и автоматическим откатом.
04
При отключении консоли, удалении файла лицензии, истечении срока или нарушенной подписи реальный трафик продолжает идти, а потерянные пакеты подсчитываются.
QA-T-500 — при каждом изменении и каждую ночь
Схема — пример сети, не измерение.
Живая карта
Каждый день тысячи соединений бьются о периметр. FireSecurity останавливает их на самом шлюзе и записывает каждое в журнал аудита. Покрутите глобус.
Остановлено
Пропущено
Поток событий
Остановленный трафикОбычный трафик
Для кого
Файрвол выбирает администратор, утверждает IT-руководитель, а платит финансовый директор или ректор. Каждому — свой ответ.
«Мне некогда осваивать ещё один инструмент.»
Один установщик, один логин, панель на русском. Каждое действие в панели есть и как команда fsctl — для скриптов и автоматизации.
«Почему на поиск причины инцидента уходят часы?»
От строки лога — одним щелчком к правилу, которое её породило, и к версии набора правил. Каждое изменение применяется с окном подтверждения и откатывается само, если его не подтвердили.
Сравнение с бесплатным набором«Что будет, если подписка закончится или вырастет курс?»
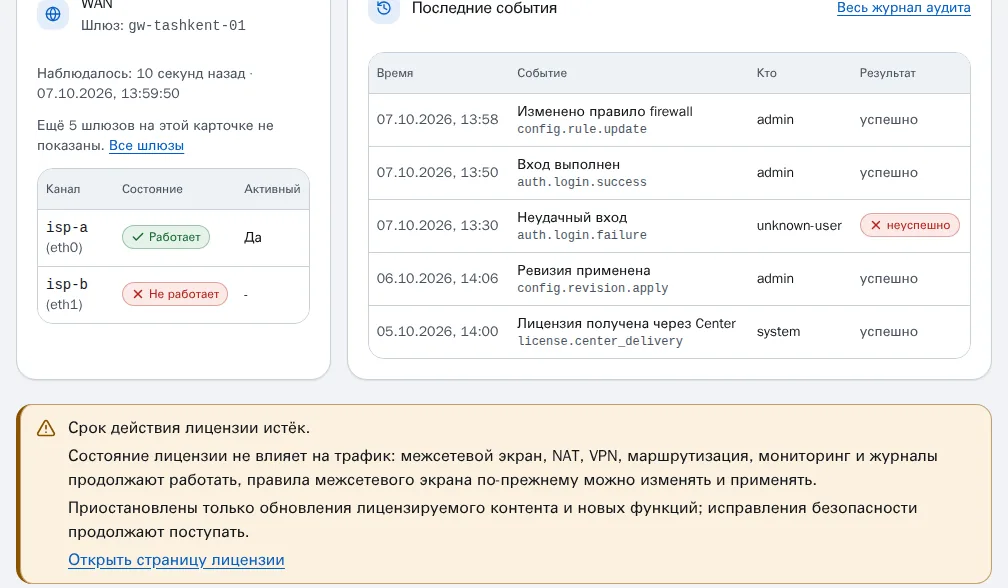
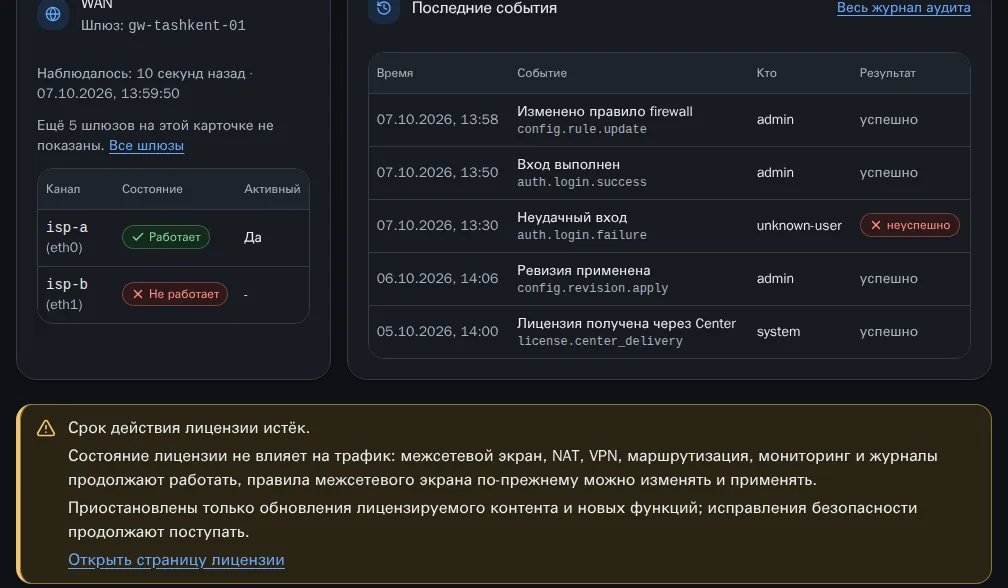
Прайс-лист и оплата — в сумах. Если лицензия закончится, пересылка трафика, NAT, VPN, мониторинг и логи продолжат работать: просроченный платёж не оставит организацию без сети.
Посчитать стоимость владения по своим цифрам«Смогу ли я доказать, кто, когда и что изменил?»
Каждое изменение — в журнале аудита с хеш-цепочкой. Отредактированная, удалённая или переставленная запись видна при проверке fsctl audit verify.
Shadow-пилот
Главное возражение против нового вендора — «риск». Shadow-режим снимает этот риск с пилота: действующий файрвол продолжает работать, а FireSecurity только наблюдает и готовит отчёт.
FireSecurity получает копию трафика — через зеркалирование порта (SPAN) на коммутаторе или прозрачный мост. Старый файрвол остаётся на месте.
Импортируется конфигурация Kerio, pfSense или OPNsense. По каждому правилу — отчёт: перенесено, перенесено приблизительно, нужно вручную или проигнорировано — и почему.
Отчёт отвечает на три вопроса: какой трафик новая политика заблокировала бы, какому трафику не подошло ни одно правило, какое правило не сработало ни разу. Ежедневная сводка приходит в Telegram.
Отчёт не понравился — вы останавливаетесь, отключать нечего. Понравился — переходим по runbook переключения (cutover), каждое изменение с окном подтверждения и автоматическим откатом.
Не трогать трафик — не обещание, а тест. Сначала проверяется, что в режиме enforce система действительно блокирует, затем — что в режиме наблюдения каждый пакет проходит без изменений. На прозрачном мосту исходящий кадр сверяется с входящим байт в байт.
S06.1, S06.5 — лаборатория netns
Имейте в виду: зеркало порта видит адреса после NAT и не моделирует различия MSS. Панель сама указывает на эти слепые зоны в начале отчёта. Длительное наблюдение в реальной сети будет измерено на первом пилоте.
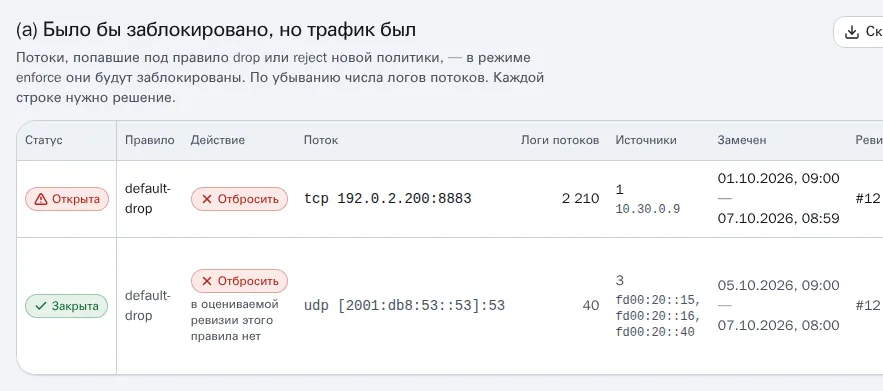
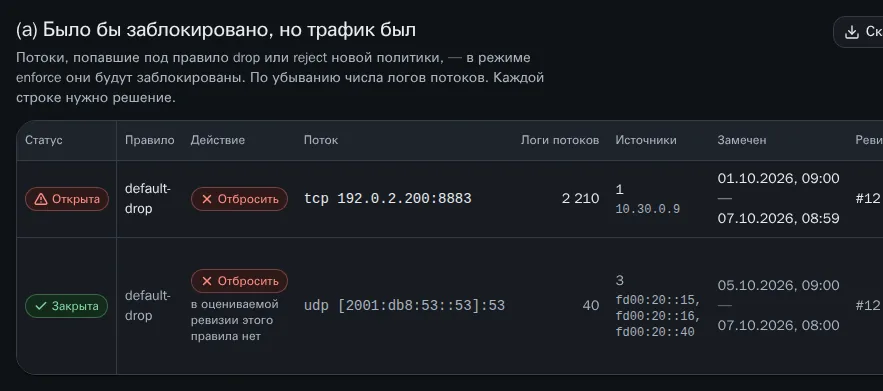
Во время пилота трафик не затрагивается. Решение — после того, как вы увидели отчёт.
Ваши данные остаются у вас — это прописывается в договоре. Сегодня: журнал аудита, инвентарь и shadow-отчёт в CSV, метрики в формате Prometheus.
Экспорт конфигурации в YAML и логов в открытом формате запланирован до версии 1.0.
Скидка от прайс-листа и бесплатный переход на 1.0. Только модули, проверенные на пилоте, — их список прилагается к договору.
Трафик не затрагивается, ничего не отключается.
Стоимость владения
Наш главный конкурент — не FortiGate, а бесплатный набор: pfSense или OPNsense, Zabbix, Grafana, Graylog, Wazuh. Его цена — не в лицензии, а во времени администратора. Расчёт ниже строится только на введённых вами цифрах — от себя мы ничего не добавляем.
Ваш текущий набор в год
—
Это стоимость вашего текущего набора. Сколько сэкономит FireSecurity, мы заранее не обещаем: на пилоте эти же компоненты измеряются до и после, а критерий успеха фиксируется в начале пилота.
Запросить пилот с этим расчётомЧестное сравнение
Односторонняя таблица никого не убеждает. Бесплатный набор собран из хороших инструментов, и места, где он выигрывает, указаны здесь же.
| Критерий | Бесплатный OSS-набор | FireSecurity |
|---|---|---|
| Цена лицензии | Ноль сильная сторона | Годовая подписка, в сумах; цена по запросу |
| Знакомство | Администраторы его знают, много руководств и сообщество сильная сторона | Новый продукт; панель на русском и узбекском, но её придётся осваивать |
| Зрелость | Годами проверен в тысячах сетей сильная сторона | До версии 1.0, на условиях Early Access |
| Широта функций сегодня | Шире: IPS, SIEM, множество плагинов сильная сторона | Файрвол, NAT, multi-WAN, логи, инвентарь, аудит; IPS — в 1.0 |
| Установка и обновление | Каждый инструмент ставится и обновляется отдельно | Один установщик, одно обновление |
| Логин и права | Отдельно в каждом инструменте | Один логин, роли, группы LDAP |
| От инцидента к причине | Вручную между инструментами, сопоставляя время и IP | От строки лога к правилу и его версии — один щелчок |
| Изменение файрвола | Зависит от инструмента; единого подтверждения и отката по всему набору нет | Каждое изменение: просмотр различий, окно подтверждения, автоматический откат без подтверждения |
| Аудит | У каждого инструмента свой журнал | Один журнал с хеш-цепочкой и командой проверки |
| К кому обратиться | Форум или платная зарубежная поддержка | Местная команда, на узбекском и русском; в Early Access — SLA по принципу best-effort |
| Зависимость от одного человека | Уйдёт собравший набор человек — уйдут и знания | Один документированный продукт и его вендор |
| Зависимость от вендора | Нет — открытый код сильная сторона | Гарантия выхода прописана в договоре; часть экспорта пока в планах |
Когда лучше остаться на бесплатном наборе. Ваш набор стабильно работает, собравший его человек в команде, документация есть, а вам сейчас нужен IPS или SIEM-корреляция — не торопитесь. Сегодня FireSecurity силён не широтой функций, а единой панелью и управляемыми изменениями.
Продукт
В Early Access — файрвол и повседневная работа вокруг него: правила, логи, инвентарь, аудит и уведомления. Остальные модули указаны вместе с релизом, в котором они появятся.
Зоны и правила; набор правил заменяется одной транзакцией. Несколько аплинков, проверка работоспособности и переключение на резерв.
Вердикты файрвола и syslog внешних устройств. От любой строки вердикта — к правилу, которое её породило.
Список устройств, замеченных шлюзом (ARP/NDP и DHCP), с экспортом в CSV.
Импорт Kerio, pfSense и OPNsense; shadow-отчёт; runbook переключения и отката.
Telegram и email: переключение WAN, шлюз офлайн, смена режима, ежедневная shadow-сводка.
Панель на узбекском, русском и английском. Каждое действие панели есть и в CLI fsctl.
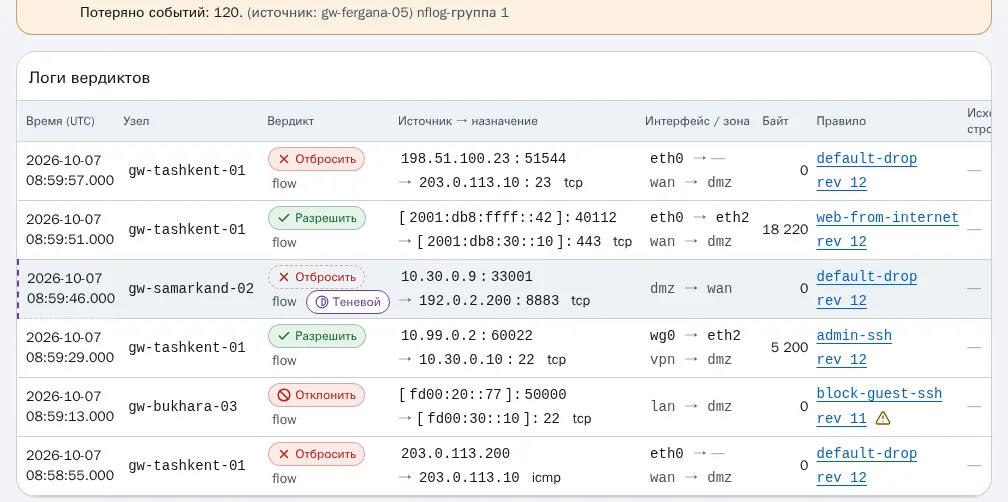
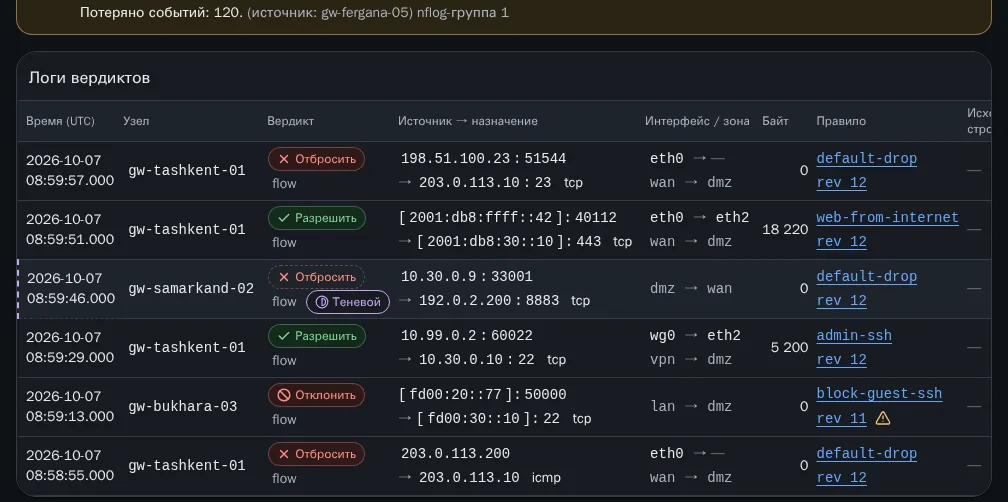
| Модуль | Когда | Что делает |
|---|---|---|
| Firewall Core, NAT | 1.0 | Зоны, правила, NAT; набор правил заменяется атомарно |
| Multi-WAN | 1.0 | Несколько аплинков, пробы работоспособности, автоматическое переключение на резерв |
| WireGuard VPN | 1.0 | Туннели между площадками |
| Мониторинг, метрики, дашборды | 1.0 | Состояние узлов и интерфейсов, uptime |
| Логи и поиск | 1.0 | Логи вердиктов и внешний syslog, поиск и агрегация |
| Инвентарь | 1.0 | Список устройств в сети |
Proxy Manager, CLI fsctl | 1.0 | Обратный прокси; каждое действие панели доступно и в терминале |
| Identity, NAC (monitor), DNS, DHCP, IPAM | 1.0 (Pro) | Пользователи, контроль доступа, управление адресами |
| IPS (на базе Suricata) | 1.0 (Pro) | Обнаружение атак |
| Server Manager, сертификаты, отчёты | 1.0 (Pro) | Серверы и задачи PKI |
| PKI (базовый), HA шлюза, eBGP (базовый) | 1.0 (Enterprise) | Высокая доступность и маршрутизация |
| WAF (Coraza), Config backup | 1.1 | Защита веб-приложений; резервная копия настроек |
| Удалённый доступ, сейф паролей, NAC closed | 1.2 | Удалённый доступ и секреты |
| TLS Inspect | 1.3 | Проверка шифрованного трафика |
| ZTNA, MFA Server, JIT Access, SIEM-корреляция | 2.0 | Основы zero-trust и SOC |
| Fleet Manager, сублицензирование (MSSP) | 2.0 | Управление многими клиентами из одного места |
Возражение и ответ
Некоторые возражения справедливы. Мы их признаём и предлагаем взамен конкретные условия.
Верно, и это хорошие инструменты. Вопрос в другом: сколько часов в год стоит их поддержка. Сделайте расчёт выше на своих цифрах, а на пилоте мы измерим «до» и «после».
Поэтому пилот идёт в shadow-режиме: трафик не затрагивается, старый файрвол на месте. Гарантия выхода — в договоре, в Early Access переход на 1.0 бесплатный.
Верно: продукт сейчас не сертифицирован, и мы этого не скрываем. Начинаем с организаций, где сертификат не требуется; для государственных вузов — бесплатная пробная эксплуатация.
Верно: первый пилот ещё не завершён. Поэтому для первых клиентов особые условия — скидка в обмен на право назвать их референсом и опубликовать кейс, в том числе анонимно.
Нет. Пересылка трафика, NAT, VPN, мониторинг и логи от состояния лицензии не зависят; прекращаются только обновления и поддержка. Это правило проверяется тестом с намеренной поломкой при каждом изменении.
Продукт работает без интернета: логи и настройки остаются в вашей установке, лицензия активируется офлайн. Полный комплект для офлайн-установки ещё не готов — он в планах.
Для небольшого офиса предполагается x86-64 сервер класса 4 ядра / 8 ГБ RAM / SSD, для организации среднего размера — класса 8 ядер / 16 ГБ. Цифры пропускной способности не публикуются, пока не измерены на референсном оборудовании.
Одна организация, одна площадка, один шлюз: установка и shadow-режим, период наблюдения, затем переключение и учения по откату. Критерий успеха фиксируется в начале пилота.
Доверие
В продукте безопасности доверие строится не на рекламе, а на проверяемых утверждениях. Каждый пункт левой колонки охраняется тестом. Правая колонка — то, что ещё не доказано и потому не обещается.
QA-T-500 — при каждом изменении и каждую ночь
проверка nft -c и golden-файлы
S02.5, учения по cutover — в лаборатории
fsctl audit verify — тест цепочки
S06.1, S06.5 — лаборатория netns
Этот список будет сокращаться: каждый пункт, как только он измерен, переходит в левую колонку и обновляется здесь.
Тарифы
Цена по запросу. Число студентов или сотрудников на цену не влияет. В период Early Access действует скидка от прайс-листа, а переход на 1.0 бесплатный.
Небольшой офис, филиал
Цена по запросу
fsctlОрганизация среднего размера, вуз
Цена по запросу
Банк, крупная организация
Цена по запросу
В версиях 1.1–2.0: WAF, удалённый доступ, TLS Inspect, ZTNA, SIEM-корреляция
Интеграторы
Цена по запросу
С релиза 2.0
| Модули | Только вышедшие к этому моменту и проверенные на пилоте модули — список прилагается к договору |
|---|---|
| Статус | «Бета»: ограничение ответственности и отказ от гарантий чётко прописываются в договоре |
| Цена | Скидка от прайс-листа; переход на 1.0 бесплатный |
| SLA | Best-effort: ответ по P1 — 4 часа, в рабочее время |
| Безопасность | Внутренний обзор безопасности; внешний пентест запланирован, ещё не проводился |
Во всех тарифах: уведомления в Telegram и по email, журнал аудита, журнал откатов.
Следующий шаг
На сайте нет формы: сообщение приходит прямо к нам, и кнопки, которая лжёт «отправлено», здесь не будет. Напишите три вещи, и мы вместе спланируем, как подключить shadow-пилот: